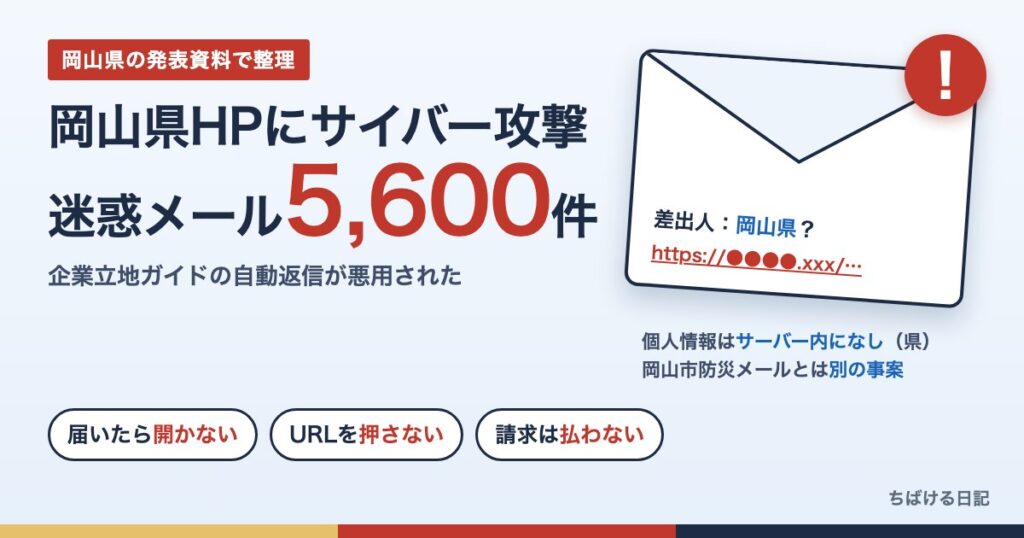
岡山県は2026年10月16日、県の企業誘致サイト「やっぱり岡山!企業立地ガイド」がサイバー攻撃を受け、問い合わせフォームの自動返信のしくみを悪用されて約5,600件の迷惑メールが、県とは関係のない第三者に送られたと発表しました(岡山県 報道発表)。攻撃は10月6日の朝8時ごろから14時ごろまで続きました。
届いたメールは見た目が「岡山県から」で、本文のURLを開くとアダルトサイトに誘導される内容だったと報じられています。この記事では、県のお知らせ資料をもとに何が起きたのかを時系列で整理し、メールを受け取った人がどうすればいいか、個人情報は漏れたのかをまとめました。あわせて、岡山県が過去1年に公表した情報セキュリティの事案と、フィッシング対策協議会の月次報告を自分で集計し、「差出人のアドレスだけでは見分けられない」理由を数字で確かめています(2026年10月18日時点)。
 ちばける
同じ週に発表された「岡山市防災メール」の不正アクセスとは別の事案です。県のサイトの件は、個人情報を預かっていないサーバーでした。
- 攻撃されたのは県の企業誘致ポータル「やっぱり岡山!企業立地ガイド」。10月6日8時〜14時の6時間で約5,600件(1時間あたり約933件)の自動返信メールが送られた
- メールは攻撃者がフォームに入力した第三者のアドレスあてに、県のサイトから自動で送られた。差出人が「本物」に見えるのはそのため
- 届いたら開かない・URLを押さない・返信しない。押してしまっても、表示された料金は払わない
- 県によるとサーバー内に個人情報はなく、掲載情報の改ざんもない。自動返信をやめたうえで10月16日にフォームを再開
- 岡山県が過去1年に公表した情報セキュリティの事案は7件。外部からの攻撃3件はいずれも個人情報の流出なし、漏えい547件分は4件とも人為ミス
- 2026年1〜8月のフィッシングメールは、差出人に実在サービスのアドレスを使う「なりすまし」が平均28.9%。7割は差出人を偽っていない
岡山県のサイトで何が起きた?|10月6日の6時間を時系列で
県のお知らせ資料(PDF・2026年10月16日)に書かれた時刻を並べました。報道だけに出てくる内容は、出典を書いています。
| 日時 | できごと | 出典 |
|---|---|---|
| 10月6日(火)8時ごろ | 問い合わせフォームに、攻撃者の自動プログラムによる大量の連続攻撃が始まる | 県 |
| 8時ごろ〜14時ごろ | フォームの「入力内容を自動返信する」しくみが使われ、約5,600件の自動返信メールが第三者に届く | 県 |
| 14時ごろ | サーバー管理会社のシステムがメールの大量送信を検知し、送信制限が作動。以降、送信は確認されていない | 県 |
| 19時ごろ | 県が問い合わせフォームの運用を停止 | 県 |
| その後 | 職員が異常に気づき、委託先の業者が調べてサイバー攻撃と判明。県警に報告 | 山陽新聞 |
| 10月16日(金) | 県が発表。自動返信機能を廃止したうえで、フォームの運用を再開 | 県 |
- 送信が続いたのは約6時間。単純に割ると1時間に約933件、1分に約16件のペースです
- 送信が止まったのは、県の操作ではなくサーバー管理会社の送信制限によるものでした。フォームそのものを止めたのは、その約5時間後です
- 攻撃から発表までは10日でした。県は調査の経過や、発表が16日になった理由は説明していません
- 送られた先のアドレスや人数の内訳は、県の資料には書かれていません。OHKは「誰に送信されたのかは分かっていない」と伝えています(OHK 10月16日)
攻撃されたのは「やっぱり岡山!企業立地ガイド」|自動返信が悪用されたしくみ
「やっぱり岡山!企業立地ガイド」は、岡山県産業労働部の企業誘致・投資促進課が運営する、企業向けのポータルサイトです(yappari-okayama.com)。産業団地の情報や、県の企業立地の補助金などを紹介しています。県庁のサーバーではなく外部のサーバーを使っていました。
サイトの問い合わせフォームは、資料請求や相談を受け付けるものです。会社名・名前・メールアドレス・電話番号などを入れて送ると、入力した内容がそのアドレスに自動返信される作りでした。攻撃者はここを次のように使いました。
- ① 自動プログラムで、フォームに無関係な第三者のメールアドレスと、見せたいホームページのURLなどを入力して送信する(県の資料)
- ② フォームは「入力内容の確認」として、入力されたアドレスあてに、入力された文章(URL入り)をそのまま自動返信する
- ③ 受け取った人には、岡山県のサイトから届いたメールに見える。KSBは「見かけ上は『岡山県』が送ったように見え」たと伝えています(KSB 10月16日)
- ④ これを数千回くり返すと、県のサイトが迷惑メールの「送信元」として使われてしまう
ふつうの迷惑メールは、送り主が差出人の名前やアドレスを偽ります。今回は、攻撃者が県のサーバーの機能を使って送らせたので、メールそのものは県のサイトの仕組みから実際に送られたことになります。山陽新聞はこれを「成り済ましメール」と表現しています(山陽新聞デジタル 10月16日)。
- 入力したアドレスにそのまま返信する作りだと、誰のアドレスでも宛先にできる
- 本文に入力内容が引用されるので、攻撃者の文章やURLを載せられる
- 差出人が本物の組織なので、迷惑メールのフィルターをすり抜けやすく、受け取った人も信じやすい
- 県は対策として自動返信機能そのものを廃止しました
岡山県からの迷惑メールが届いたら?|開かない・押さない・払わない
10月6日ごろに「岡山県」「やっぱり岡山!企業立地ガイド」名義の、問い合わせをした覚えのないメールが届いていたら、今回のメールの可能性があります。県はお知らせ資料で受信者向けの対処を示していないため、岡山市やフィッシング対策協議会などの公的な呼びかけをもとに整理しました。
まだ開いていない・URLを押していない場合
- URLは押さず、そのまま削除して大丈夫です。メールを開いて読んだだけで情報が抜かれる、という種類のメールではないと見られます(県・報道とも、URLの先がアダルトサイトだったとしています)
- 返信しない。返信すると、そのアドレスが「使われている」と相手に伝わるおそれがあります
- Gmailやキャリアメールの「迷惑メール報告」ボタンで報告すると、同じ種類のメールが届きにくくなります
- 岡山市も、自治体をかたる不審なメールは添付ファイルやURLのリンクを開かないようにと呼びかけています(岡山市 10月16日)
URLを押してしまった場合
- 表示されたページで年齢確認や「再生」ボタンなどを押さない。名前・電話番号・カード番号は入力しない
- 「登録完了」「料金◯万円」などの画面が出ても、払わない・連絡しない。「退会はこちら」のリンクや電話番号に連絡すると、個人情報を聞き出されるおそれがあります
- 困ったときは岡山県消費生活センター(086-226-0999)か、消費者ホットライン「188」に相談できます(岡山県消費生活センター・消費者庁)
- 請求画面が消えない、スマホやパソコンの動きがおかしいといった技術的な相談は、IPA「情報セキュリティ安心相談窓口」(03-5978-7509、平日10〜17時)が受け付けています(IPA)
こんなメールは、今回の件とは別のものとして疑う
- 「個人情報が漏れたので、こちらで確認を」「お詫びの返金手続き」などと、県や事業者の名前でログインや入力を求めるメール
- 電話で「県の者ですが、サイバー攻撃の件で」と、口座やカード番号を聞かれる
- 県の発表資料には、受信者に連絡したり、補償の手続きを案内したりするという記載はありません。本当かどうか迷ったら、メールに書かれた連絡先ではなく県の代表番号や担当課(企業誘致・投資促進課 086-226-7374)に自分で調べてかけるのが確実です
差出人が本物でも安全とは限らない|フィッシングの7割は差出人を偽っていない
「差出人のアドレスを確かめれば見分けられる」とよく言われます。けれど今回のメールは、県のサイトから実際に送られていました。フィッシング対策協議会の月次報告(2026年1〜8月分)から、調査用アドレスに届いたフィッシングメールのうち、差出人に実在するサービスのアドレスを使った「なりすまし」の割合と、報告件数を月ごとに並べました。
| 2026年 | 報告件数 | なりすまし | なりすまし以外 |
|---|---|---|---|
| 1月 | 202,350件 | 23.7% | 76.3% |
| 2月 | 57,096件 | 45.3% | 54.7% |
| 3月 | 122,381件 | 49.7% | 50.3% |
| 4月 | 151,112件 | 9.2% | 90.8% |
| 5月 | 126,061件 | 36.4% | 63.6% |
| 6月 | 72,370件 | 7.8% | 92.2% |
| 7月 | 66,119件 | 26.5% | 73.5% |
| 8月 | 82,338件 | 32.3% | 67.7% |
| 1〜8月 | 879,827件 | 平均28.9% | 平均71.1% |
- 8か月とも「なりすまし」は5割未満で、平均すると71.1%は差出人のアドレスを偽っていません。攻撃者が自分で取ったドメインや、正規のサービスを使って送っているということです
- 8月は「なりすまし以外」が67.7%で、そのうち94.2%が送信ドメイン認証(DMARC)に合格していました。「認証済み」の表示が出ても、中身が安全とは限りません
- 8月の報告82,338件のうち、官公庁をかたるものは約5.2%(計算上は約4,282件)。前月より急に増えたと報告されています(2026年8月の月次報告)
- 報告件数は1〜8月で879,827件。2025年の同じ期間(1,616,080件)の54.4%に減りましたが、それでも月平均約10万件のペースです
- ※「なりすまし」の割合は、協議会の調査用アドレスに届いたメールでの集計です。報告件数とは母数が違います
- 自分がその手続き・問い合わせをしたかを最初に考える。今回のメールは、フォームを使っていない人に届いた
- 本文のURLが、ふだん使う公式サイトと関係あるか。県の自動返信なのに、県と無関係なサイトへのリンクが入っていた
- 急がせる・お金や入力を求める内容は、差出人がどこであっても一度止まる
- 確かめたいときは、メール内のリンクではなく、ブックマークや検索から公式サイトを開く
個人情報は漏れた?|県は「サーバー内に個人情報なし」
県のお知らせ資料には、「サーバー内には個人情報を保有しておらず、掲載情報の改ざんも確認されておりません」とあります(岡山県)。サイトの中身が書き換えられたり、問い合わせをした企業の情報が抜き取られたりした、という発表はありません。
- 攻撃は「フォームを踏み台にしてメールを送らせる」もので、サーバーへの侵入やデータの持ち出しではありません
- メールの宛先になったアドレスは、攻撃者が最初から持っていたものです。県から漏れたものではありません
- 裏を返すと、このメールが届いた人のアドレスは、すでに攻撃者のリストに入っている可能性があります。フィッシング対策協議会も、大量のフィッシングメールが届く場合はアドレスが漏えいして犯罪者の間で出回っている可能性があるとしています
- 山陽新聞によると、10月16日時点でサイトへのアクセスによる被害の報告はないとのことです(山陽新聞デジタル)
- パスワードを入力するような仕組みのメールではないため、今回のメールを受け取っただけでパスワードを変える必要はありません。URLの先で何かを入力してしまった場合は、そのパスワードやカードの利用停止を検討してください
岡山市防災メールの不正アクセスとは別の事案|違いを表で比較
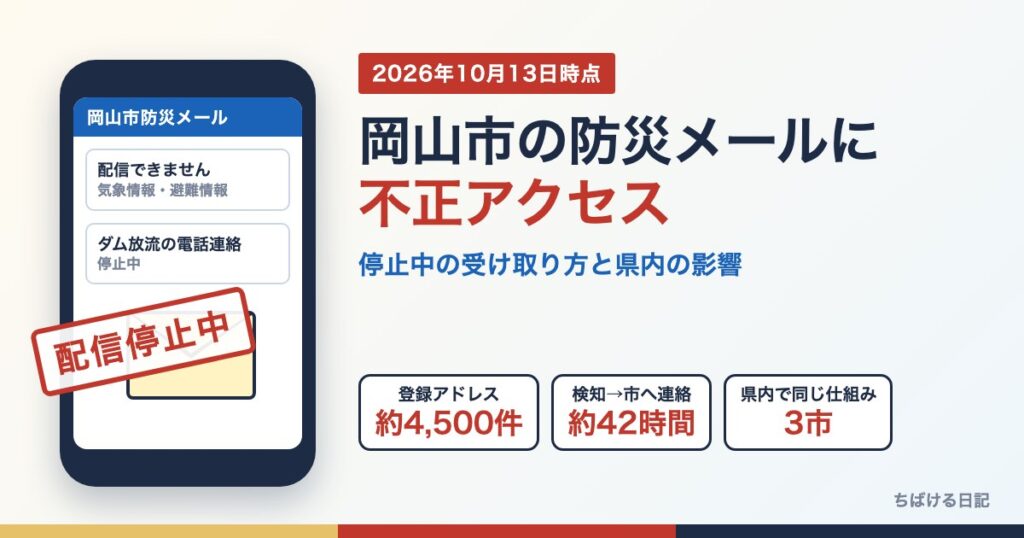
同じ10月13〜16日に、岡山市の防災メールでも不正アクセスが発表されました。名前が似ていて混同しやすいので、違いを並べます。
| 岡山県(今回) | 岡山市防災メール | |
|---|---|---|
| 攻撃されたもの | 県の企業誘致サイトの問い合わせフォーム(外部サーバー) | 市が使う「災害時一斉情報配信サービス」の運営事業者 |
| 起きたこと | 自動返信を悪用され、迷惑メール約5,600件が第三者へ | 登録者のメールアドレスなどが漏れた可能性 |
| 個人情報 | サーバー内に保有なし | 防災メールの登録アドレスなど(調査中) |
| 発表 | 10月16日(攻撃は10月6日) | 10月13日。16日18時にサービス再開 |
| 受け取った人がすること | 開かない・URLを押さない・削除 | 自治体をかたる不審なメールの添付やURLを開かない |
岡山市は、再開のお知らせで「情報が悪用されたような事案が確認されている」としています(岡山市)。防災メールの件の経緯や、県内のほかの市町への影響は、下の記事にまとめています。
岡山県の情報セキュリティ事案は1年で7件|攻撃3件・ミス4件を集計
岡山県の報道発表資料の月別一覧(2025年11月〜2026年10月18日、計1,527件)をすべて確認し、情報セキュリティにかかわる発表を抜き出しました。報道発表の一覧に載っていない県立図書館の発表資料と、2025年10月の個別ホームページの件(11月の最終報で確認)も加えています。
| 発生・判明 | 事案 | 分類 | 規模 | 個人情報 |
|---|---|---|---|---|
| 2025年10月9〜13日 | 県の個別ホームページ(晴れの国おかやまPRサイトなど)が置かれたサーバーのソフトウェアが攻撃され、7サイトのファイルが改ざん(他サイトへの誘導コード)(県の資料) | 外部からの攻撃 | 7サイト | なし(サーバー内に保有なし) |
| 2025年12月10〜11日 | 県立図書館のメールサーバが部外者に使われ、迷惑メールを送信(件名「LOAN OFFER」)(県の資料) | 外部からの攻撃 | 約3万件 | 流出は確認されず |
| 2026年4月24日 | 循環型社会推進課の職員が、他の送信先のアドレスが見える「To」でメールを一斉送信(県の資料) | 人為ミス | 413件 | メールアドレス413件 |
| 2026年4月27日 | 委託先の事業者が、他の送信先のアドレスが見える「To」でメールを一斉送信(県の資料) | 人為ミス | 84件 | メールアドレス84件 |
| 2026年8月21日判明 | 県ホームページの地区防災計画PDFに、白い文字で隠しただけの連絡先一覧が残っていた(県の資料) | 人為ミス | 24名 | 氏名・電話番号・住所など24名 |
| 2026年9月26日判明 | 県共催の婚活イベントの申込フォームに「編集者用URL」をリンクし、申込内容が見える状態に(県の資料) | 人為ミス | 26名 | 氏名・年齢・電話番号など26名 |
| 2026年10月6日 | 「やっぱり岡山!企業立地ガイド」の問い合わせフォームの自動返信を悪用され、迷惑メールを送信(県の資料) | 外部からの攻撃 | 約5,600件 | なし(サーバー内に保有なし) |
- 外部からの攻撃は3件で、いずれも個人情報の流出は確認されていません。2件はサイトやメールサーバを「迷惑メールの送信元」や「他サイトへの誘導」に使われたもので、ねらいは県のデータより、県の名前と送信の仕組みだったと見られます
- 個人情報が漏れた4件(計547件分)は、すべて人為ミスです。宛先を「Bcc」にすべきところを「To」にした誤送信が2件、PDFの白文字、申込フォームのURLの設定ミスが1件ずつ
- 県の名前で送られた迷惑メールは、図書館の約3万件と今回の約5,600件で約35,600件。図書館の件は今回の約5.4倍でした
- 攻撃の3件は、どれも県庁本体のネットワークではなく、外部のサーバーや委託先が更新したサーバーで起きています。図書館は委託業者がサーバー更新の際に外からのログインを許す設定にし、パスワードも弱かった、と県が説明しています(県立図書館の資料)
- 2025年10月の個別ホームページの件では、ソフトウェアの更新が徹底できていなかったことを県は「一因」としています(最終報)
- ※この表は県が公表したものだけです。市町村や県警の事案はふくみません
県の対応と、まだ発表されていないこと
県のお知らせ資料と報道から、わかっている対応と、10月18日時点で発表されていないことを分けました。
| 内容 | 出典 | |
|---|---|---|
| 対応 | 自動返信機能を廃止し、10月16日から問い合わせフォームを再開 | 県 |
| 対応 | 県警に報告 | 山陽新聞 |
| コメント | 「多数の方にご迷惑をおかけした。再発防止に努める」(企業誘致・投資促進課) | 山陽新聞 |
| 未発表 | 送信に使われた差出人のアドレス、メールの件名 | — |
| 未発表 | 送られた先の内訳(国内・海外、人数) | — |
| 未発表 | 10日後の発表になった理由、攻撃者の特定 | — |
- 10月18日時点で、サイトのお知らせ一覧に今回の件の掲載はありません。県の報道発表と企業誘致・投資促進課のページに載っています
- 問い合わせは岡山県産業労働部 企業誘致・投資促進課(086-226-7374、平日9時〜17時)
- 検知のきっかけは、県の資料では「サーバー管理会社のシステム」、山陽新聞の報道では「職員が異常に気付き」とされています
岡山県へのサイバー攻撃の報道(X)
県の発表を受けて、KSBとOHKが10月16日に報じています。
KSB 岡山・香川ニュース【公式】 @KSBNews_5ch・2026年10月16日岡山県のホームページへ外部からのサイバー攻撃 県のアドレスで約5600件の迷惑メールが送信 【KSB岡山ニュース】Xで元の投稿を見る
岡山県のなりすましメールでよくある質問
- 岡山県のサイバー攻撃で、どのサイトが被害を受けたのですか?
-
県の企業誘致・投資促進ポータルサイト「やっぱり岡山!企業立地ガイド」です。外部のサーバーを使っていて、問い合わせフォームの自動返信機能が悪用されました。県庁本体のホームページではありません。
- 迷惑メールは何件送られましたか?いつですか?
-
約5,600件です。2026年10月6日(火)の8時ごろから14時ごろまで送られ、サーバー管理会社の送信制限が作動して止まりました。県は同日19時ごろにフォームを停止し、10月16日に発表しました。
- 岡山県からのメールが届きました。どうすればいいですか?
-
問い合わせをした覚えがなければ、URLを押さずに削除してください。返信もしないでください。報道によると、URLの先はアダルトサイトでした。押してしまっても、表示された料金は払わず、困ったら岡山県消費生活センター(086-226-0999)か188に相談できます。
- 個人情報は漏れましたか?
-
県によると、サーバー内に個人情報はなく、掲載情報の改ざんもありません。メールの宛先は攻撃者がもともと持っていたアドレスで、県から漏れたものではありません。
- 岡山市の防災メールの件と同じですか?
-
別の事案です。岡山市の件は、防災メールの配信サービスの運営事業者が不正アクセスを受け、登録アドレスなどが漏れた可能性があるものです。県の件は、個人情報のないサイトのフォームが迷惑メールの送信に使われたものです。
- 差出人が岡山県なら本物ではないのですか?
-
今回は県のサイトの仕組みから実際に送られたため、差出人は本物に見えました。フィッシング対策協議会の2026年1〜8月の報告でも、フィッシングメールの平均71.1%は差出人を偽っていません。差出人より、自分に心当たりがあるか、URLが公式サイトと関係あるかで判断してください。
まとめ
- 岡山県の「やっぱり岡山!企業立地ガイド」が、問い合わせフォームの自動返信を悪用され、10月6日に約5,600件の迷惑メールを第三者に送った
- 差出人は県のサイトのため本物に見えるが、URLはアダルトサイトへの誘導と報じられている。開かない・押さない・払わない
- 県によると個人情報はなく、改ざんもない。自動返信を廃止して10月16日にフォームを再開
- 岡山県の過去1年の事案は7件。攻撃3件は個人情報の流出なし、漏えい547件分は人為ミス
- 岡山市防災メールの不正アクセスとは別の事案
あわせて読みたい
- 岡山県 県ホームページへのサイバー攻撃について(2026年10月16日)
- 同 お知らせ(PDF)
- やっぱり岡山!企業立地ガイド
- 岡山県 企業誘致・投資促進課
- 岡山県 不正アクセスにより停止していた個別ホームページの再開等について(最終報・2025年11月6日)
- 岡山県立図書館メールサーバを経由した第三者による不正なメール送信事案の発生について(2025年12月17日・PDF)
- 岡山県 メール誤送信による個人情報(メールアドレス)の漏洩について(2026年4月27日)
- 岡山県 委託先におけるメール誤送信による個人情報(メールアドレス)の漏洩について(2026年4月30日)
- 岡山県 県ホームページでの個人情報漏洩に当たる事案の発生について(2026年8月26日)
- 岡山県 婚活フライデーナイト(第2回)申込者の個人情報の漏洩に当たる事案(2026年9月29日)
- 岡山県 報道発表資料(月別一覧)
- 岡山市 災害時一斉情報配信サービスの利用再開について(2026年10月16日)
- フィッシング対策協議会 月次報告書(2026年1〜8月)
- 同 2026/08 フィッシング報告状況
- 岡山県消費生活センター
- 消費者庁 消費者ホットライン
- IPA 情報セキュリティ安心相談窓口
- 迷惑メール相談センター
- 警察庁 フィッシング対策
- KSB瀬戸内海放送(2026年10月16日)
- OHK岡山放送(2026年10月16日)
- 山陽新聞デジタル(Yahoo!ニュース掲載・2026年10月16日)
- NHK岡山(2026年10月16日)
※事案の一覧は、岡山県が公表した資料をもとに独自に集計したものです。フィッシングの件数・割合はフィッシング対策協議会の月次報告の値を並べ、平均と合計を計算しました。
コメント